
Spear Phishing: a diferença para o phishing tradicional e como se proteger
No mundo digital atual, a segurança da informação é uma prioridade inegável para empresas de todos os portes. No entanto, a crescente sofisticação dos ataques cibernéticos exige uma compreensão aprofundada das ameaças. O spear phishing emerge como uma das táticas mais perigosas e eficazes, distinguindo-se do phishing tradicional pela sua natureza altamente direcionada e personalizada. […]
Falhas críticas em SonicWall SMA 1000 são exploradas e exigem atualização imediata
Two SonicWall SMA 1000 Zero-Days Exploited, One Could Enable Admin Commands Contact/Tip Us Reach out to get featured—contact us to send your exclusive story idea, research, hacks, or ask us a question or leave a comment/feedback! Follow Us On Social Media RSS Feeds Email Alerts Two […]
SonicWall alerta para exploração ativa de vulnerabilidades zero-day em SMA 1000
Two SonicWall SMA 1000 Zero-Days Exploited, One Could Enable Admin Commands Contact/Tip Us Reach out to get featured—contact us to send your exclusive story idea, research, hacks, or ask us a question or leave a comment/feedback! Follow Us On Social Media RSS Feeds Email Alerts Two […]
Vulnerabilidades críticas em iCagenda e Balbooa Forms do Joomla são exploradas
iCagenda and Balbooa Forms Joomla Flaws Reportedly Exploited as Zero-Days Contact/Tip Us Reach out to get featured—contact us to send your exclusive story idea, research, hacks, or ask us a question or leave a comment/feedback! Follow Us On Social Media RSS Feeds Email Alerts iCagenda and […]
O que é Malware? Tipos, exemplos e como proteger sua empresa
Entenda o que é malware, seus tipos, como ele infecta sistemas e os impactos para empresas. Descubra estratégias eficazes para proteger sua organização.
Campanhas Automatizadas Exploram API do GitHub com Contas Inativas
Dormant GitHub Accounts Help Attackers Blend In While Mapping Corporate Orgs Contact/Tip Us Reach out to get featured—contact us to send your exclusive story idea, research, hacks, or ask us a question or leave a comment/feedback! Follow Us On Social Media RSS Feeds Email Alerts Dormant […]
ChocoPoC: Malware em PoCs falsas no GitHub ameaça pesquisadores de segurança
A Agência de Segurança Cibernética e Infraestrutura dos EUA (CISA) adicionou uma falha grave no Microsoft SharePoint Server ao seu catálogo de Vulnerabilidades Conhecidas Exploitadas (KEV). A vulnerabilidade, identificada como CVE-2026-45659 e com pontuação CVSS de 8.8, permite a execução remota de código devido à desserialização de dados não confiáveis. A Microsoft já havia corrigido […]
Plano de Resposta a Incidentes: Como Estruturar o Seu
Em um cenário digital cada vez mais volátil, onde as ameaças cibernéticas se sofisticam a cada dia, a capacidade de uma empresa de reagir a um ataque não é apenas uma vantagem competitiva, mas uma questão de sobrevivência. Incidentes de segurança podem paralisar operações, comprometer dados sensíveis e abalar a confiança de clientes e parceiros. […]
Ataque de Phishing: Como Reconhecer e se Proteger
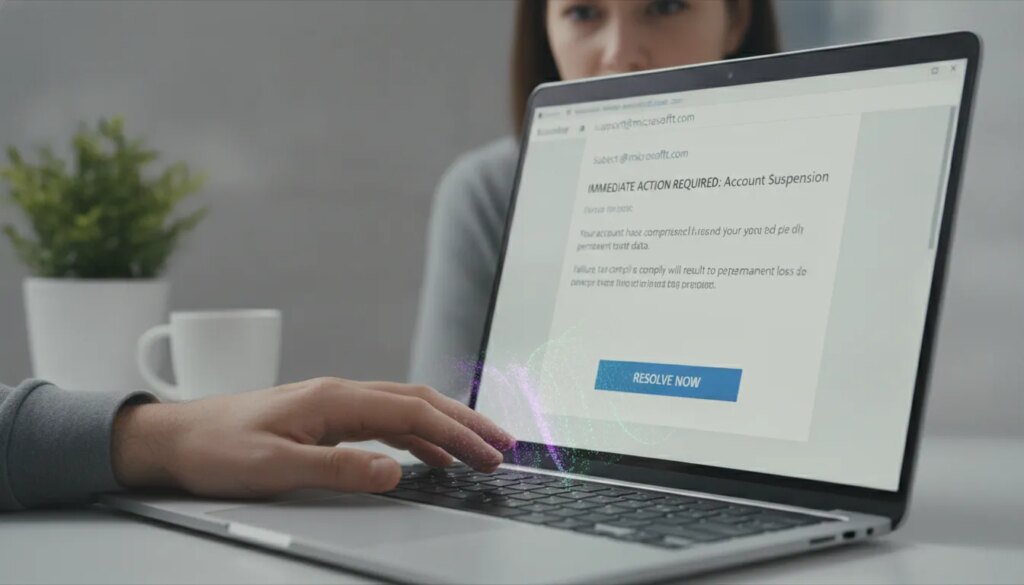
Em um cenário digital onde a segurança da informação é primordial, o ataque de phishing emerge como uma das ameaças mais persistentes e insidiosas. Criminosos cibernéticos empregam táticas de engenharia social sofisticadas para enganar indivíduos e empresas, visando roubar dados confidenciais, desde credenciais de login até informações financeiras. A complexidade desses golpes exige vigilância constante […]
Política de Segurança da Informação: Modelo Pronto
Em um ambiente empresarial cada vez mais digital, a proteção de dados tornou-se uma preocupação central para organizações de todos os portes. Vazamentos de informações, ataques cibernéticos e fraudes representam ameaças constantes que podem comprometer a reputação, a estabilidade financeira e a conformidade legal de uma empresa. Diante desse cenário complexo, a implementação de uma […]